Free (gratuita)
Las entradas se usan por defecto para entrenar los modelos hasta que lo desactivéis. Sin contrato de encargo del tratamiento ni administración. No apta para datos de empresa.
¿Cumple ChatGPT el RGPD? Qué versión conviene a las empresas, qué ajustes debéis configurar, qué no deben introducir nunca los empleados y cuándo una IA corporativa propia es la mejor opción.
Una compañera copia un contrato de cliente en ChatGPT. Solo necesita un breve resumen. La respuesta llega en segundos. El contrato está ahora en los servidores de un proveedor en EE. UU. La dirección no sabe nada. Justo aquí empieza el tema de ChatGPT y la protección de datos.
La buena noticia: ChatGPT no está prohibido en la empresa como tal. La mala: con una cuenta privada y sin reglas, enseguida os situáis fuera del RGPD. En esta guía veréis qué versión encaja y qué ajustes de privacidad de ChatGPT debéis configurar. Además: qué dice la ley y cuándo una IA corporativa propia es la solución más segura.
En DOCSHERO® acompañamos desde hace más de 20 años a la mediana empresa en la gestión documental y ahora también en la implantación de la IA. En nuestra guía de IA reunimos lo que recomendamos a las empresas; aquí, todo sobre ChatGPT.
Estado: octubre de 2026. Toda la información sobre OpenAI se basa en las declaraciones públicas del proveedor y en las fuentes indicadas abajo.
DOCSHERO® / Potencial de IA
¿Cuánto tiempo y dinero podríais ahorrar ya con la IA?
Introducid vuestra web y aseguraos una primera llamada sin compromiso. Analizamos vuestra empresa de antemano y os mostramos qué tareas puede asumir una IA, con los datos en casa.
No guardamos lo que escribís: el logotipo se carga a través de Google.
Respuesta breve
La respuesta honesta: depende de la versión, del contrato y de los datos.
ChatGPT no cumple el RGPD por sí solo, pero podéis usarlo cumpliendo el RGPD. Para ello deben darse tres condiciones:
Si falta uno de estos puntos, el uso es arriesgado. Por eso la pregunta «¿Es seguro ChatGPT?» no tiene un simple sí o no. Solo se vuelve seguro gracias a la organización que lo rodea. Justo ahí os ayudamos en DOCSHERO®: en un análisis del potencial de IA aclaramos juntos qué tareas podéis resolver bien con ChatGPT y dónde tiene más sentido una solución propia.
30 días
Es el tiempo que OpenAI conserva en sus sistemas los chats eliminados y temporales antes de borrarlos definitivamente, salvo que una obligación legal exija conservarlos más tiempo.
Fuente: OpenAI, información sobre conservación de datos
Tratamiento de datos
Antes de hablar de contratos, conviene entender qué ocurre realmente al escribir.
Todo lo que introducís en ChatGPT se trata en los servidores de OpenAI. Esto incluye:
Vuestra contraparte contractual en Europa es OpenAI Ireland Ltd. Sin embargo, gran parte del tratamiento tiene lugar en EE. UU. Solo con ChatGPT Enterprise, ChatGPT Edu y proyectos de API aptos podéis almacenar los datos en Europa, desde febrero de 2025. Desde enero de 2026, OpenAI ofrece además a los clientes Enterprise aptos calcular las respuestas en equipos situados en Europa.
Una lección de 2025: En su litigio con el New York Times, OpenAI tuvo que conservar de mayo a septiembre de 2025 incluso los chats eliminados de usuarios particulares. Esto demuestra que las promesas de borrado de un proveedor pueden quedar en suspenso por orden judicial. Quien entrega datos confidenciales a un sistema ajeno ya no conserva todo el control sobre ellos.
En el día a día: tratad cada entrada en ChatGPT como si la enviarais a un proveedor externo. Porque eso es exactamente lo que ocurre. Quien gestiona sus documentos de forma centralizada en un sistema ECM con permisos claros sabe al menos qué documentos son confidenciales y quién puede verlos. En DOCSHERO® configuramos este tipo de permisos en proyectos de ELO, para que después también la IA solo vea lo que puede ver.
Comparativa de versiones
La diferencia más importante no está en las funciones, sino en cómo se tratan vuestros datos.
Las entradas se usan por defecto para entrenar los modelos hasta que lo desactivéis. Sin contrato de encargo del tratamiento ni administración. No apta para datos de empresa.
Más potencia, pero en protección de datos igual que la versión gratuita: el entrenamiento viene activado y no hay contrato de encargo. ChatGPT Plus es una cuenta personal, aunque la empresa pague la factura.
Antes «Team». Vuestros datos no se usan para entrenar por defecto, hay contrato de encargo del tratamiento y los administradores gestionan a los miembros de forma central. El punto de entrada para equipos pequeños y medianos.
Como Business, más inicio de sesión único, derechos de administración ampliados, plazos de conservación configurables y la opción de almacenar y tratar datos en Europa.
Para aplicaciones propias. Los datos no se usan para entrenar y hay contrato de encargo disponible. La calidad de la protección de datos depende mucho de cómo esté construida la aplicación.
De ahí se deriva una regla sencilla: ChatGPT Plus y la protección de datos en la empresa no encajan en cuanto intervienen datos personales o confidenciales. En ChatGPT Business la protección de datos está mucho mejor resuelta, porque existen el contrato, la administración y la exclusión del entrenamiento. ChatGPT Enterprise añade el almacenamiento en Europa y más control para el departamento de TI.
Pero incluso con Business o Enterprise, OpenAI sigue siendo un proveedor externo en EE. UU. Que eso baste para vuestros datos depende de lo que tratéis. Para textos de marketing, normalmente sí. Para expedientes de personal, datos de salud o documentación técnica, más bien no. Estos datos deben estar en un entorno cuya ubicación decidís vosotros: vuestra propia infraestructura de TI o una nube en Alemania, como la que operamos con HEROcloud. Por cierto, las mismas preguntas surgen con la protección de datos de Microsoft Copilot en cuanto vuestro equipo usa IA en Microsoft 365.
Marco legal
El RGPD se aplica a ChatGPT igual que a cualquier otro software con el que tratéis datos personales.
En cuanto un nombre, un correo electrónico, un número de cliente o una foto aparecen en un prompt, estáis tratando datos personales. Entonces se aplican las obligaciones del RGPD:
Base jurídica (art. 6 RGPD): Todo tratamiento necesita una base jurídica, como la ejecución de un contrato o el interés legítimo. Para categorías especiales como los datos de salud (art. 9 RGPD), los requisitos son mucho más exigentes.
Encargo del tratamiento (art. 28 RGPD): OpenAI trata los datos por vuestra cuenta. Para ello necesitáis un contrato de encargo del tratamiento. OpenAI lo ofrece para Business, Enterprise y la API, no para Free, Plus o Pro.
Transferencias a terceros países (art. 44 y ss. RGPD): Los datos van a EE. UU. Según nuestra información de octubre de 2026, OpenAI no está certificada en el Marco de Privacidad de Datos UE-EE. UU. Por eso la transferencia se basa en cláusulas contractuales tipo, y conviene documentar una evaluación de impacto de la transferencia. Comprobad vosotros mismos el estado actual en la lista oficial del DPF, porque puede cambiar.
Registro de actividades de tratamiento (art. 30 RGPD): El uso de ChatGPT debe figurar en vuestro registro con finalidad, categorías de datos y destinatarios. Quien ya gestiona los documentos con un archivo a prueba de auditorías y plazos fijos de conservación y borrado tiene hecha parte de esta documentación.
Evaluación de impacto (art. 35 RGPD): Si usáis ChatGPT para datos de candidatos, evaluaciones de desempeño, datos de salud o a gran escala, probablemente sea obligatoria una evaluación de impacto.
Deber de información (art. 13 y 14 RGPD): Clientes, candidatos y empleados deben saber que sus datos se tratan con IA.
Las autoridades alemanas de control ofrecen orientación. La Conferencia de Protección de Datos (DSK) publicó en mayo de 2024 una guía sobre IA y protección de datos. En junio de 2025 siguió otra sobre medidas técnicas y organizativas para sistemas de IA. Ambas son una buena base para vuestra revisión interna. Si no queréis hacerlo solos, en DOCSHERO® revisamos el uso con vosotros y vuestro delegado de protección de datos.
Italia demuestra que las autoridades vigilan de cerca: la autoridad italiana Garante impuso a OpenAI en diciembre de 2024 una multa de 15 millones de euros. Un tribunal de Roma la anuló en marzo de 2026. El procedimiento afectaba a la propia OpenAI. Como empresa, seguís siendo responsables de vuestras propias entradas.
Si los empleados utilizan ChatGPT voluntariamente con cuentas privadas en el navegador y el empleador no tiene acceso a los datos de uso, el comité de empresa no tiene derecho de codecisión.
Según el Tribunal de Trabajo de Hamburgo, auto de 16 de enero de 2024, ref. 24 BVGa 1/24
Esta resolución se malinterpreta a menudo. Solo cubre el caso en que permitís el uso pero no facilitáis cuentas propias. En cuanto implantáis ChatGPT Business o Enterprise, la situación cambia: la empresa proporciona el software, los administradores pueden ver datos de uso y, por regla general, se aplica la codecisión del art. 87.1.6 de la Ley alemana de organización de empresas. Implicad pronto al comité de empresa y regulad el uso en un acuerdo de empresa. Si queréis apoyo: en DOCSHERO® acompañamos las implantaciones a nivel técnico y organizativo, desde la política de IA hasta la formación en competencias de IA.
Lista de control
Estos ocho puntos deberían estar resueltos antes de autorizar oficialmente ChatGPT en la empresa.
Versión elegida: Business, Enterprise o API en lugar de cuentas privadas. Excluir expresamente las cuentas privadas para datos de empresa.
Contrato de encargo firmado: Firmar y archivar un contrato de encargo del tratamiento con OpenAI según el art. 28 RGPD.
Transferencia internacional asegurada: Revisar las cláusulas contractuales tipo y documentar una evaluación de impacto de la transferencia. Comprobar con regularidad el estado del DPF.
Entrenamiento excluido: Comprobar que vuestras entradas no se usan para entrenar, también en funciones adicionales concretas.
Registro actualizado: Incluir ChatGPT en el registro de actividades de tratamiento con finalidad, categorías de datos y destinatarios.
Evaluación de impacto revisada: Realizar una evaluación de impacto en caso de datos sensibles o uso a gran escala.
Comité de empresa implicado: Aclarar la codecisión y regular el uso en un acuerdo de empresa.
Política y formación: Redactar una política de IA con los datos prohibidos, formar a todos los usuarios y documentar la formación.
DOCSHERO® / Preparación para la IA
¿Qué tan preparada está vuestra empresa para la IA?
Introducid vuestra web y descubrid en una breve llamada en qué punto estáis en protección de datos, datos y equipo, y qué siguiente paso merece de verdad la pena.
No guardamos lo que escribís: el logotipo se carga a través de Google.
Ajustes
Estos ajustes reducen el riesgo. No sustituyen un contrato ni una política.
Abrid Configuración → Controles de datos y desactivad «Mejorar el modelo para todos». Los chats nuevos dejarán de usarse para entrenar. En Business y Enterprise ya es el ajuste por defecto.
Para preguntas puntuales, iniciad un chat temporal. No aparece en el historial, no se usa para memorias y se elimina a los 30 días.
En Configuración → Personalización veis qué ha recordado ChatGPT sobre vosotros. Borrad las entradas con datos de la empresa o de personas, o desactivad la función por completo.
Eliminad los chats antiguos con contenido sensible. En Controles de datos también podéis exportar vuestros datos y ver qué se almacena.
Activad la autenticación multifactor en Configuración → Seguridad. Una cuenta comprometida expone todo el historial de chats.
En Business y Enterprise, los administradores deciden quién tiene acceso, qué apps y conectores se permiten y, en Enterprise, cuánto tiempo se conservan los datos. Usad el inicio de sesión único para que las bajas surtan efecto de inmediato.
Datos prohibidos
Incluso con la versión Business y contrato, hay datos que no deben acabar en un servicio de IA público.
Nombres, direcciones, teléfonos o números de cliente de clientes, candidatos y empleados, sobre todo combinados.
Datos de salud, bajas médicas, religión, afiliación sindical o datos biométricos.
Cálculos de costes, condiciones, documentos estratégicos, planos de diseño y todo lo sujeto a un acuerdo de confidencialidad.
Contratos completos, certificados, amonestaciones o datos salariales. Anonimizar a menudo no basta.
Contraseñas, claves de API, tokens de acceso o archivos de configuración con credenciales.
Software propio, algoritmos o conceptos de seguridad. Aquí están en juego la propiedad intelectual y la superficie de ataque.
Reglamento de IA
Además del RGPD, desde 2025 se aplica también el Reglamento europeo de IA.
Desde el 2 de febrero de 2025, el art. 4 del Reglamento de IA obliga a las empresas que utilizan sistemas de IA a adoptar medidas para la alfabetización en IA de su personal. Esto se aplica también si «solo» usáis ChatGPT.
Con el Ómnibus Digital (Reglamento (UE) 2026/1744), en vigor desde el 27 de julio de 2026, la obligación se ha suavizado: ya no tenéis que garantizar un nivel de competencia determinado. Pero las medidas siguen siendo obligatorias. En la práctica: formad a vuestros empleados en el uso seguro de la IA y dejad constancia de quién se formó y cuándo.
Una buena formación cubre tres temas: qué puede hacer la IA y dónde se equivoca, qué datos están prohibidos y cómo comprobar los resultados antes de compartirlos. Quien lo organiza bien cumple a la vez los requisitos del RGPD y del Reglamento de IA. Nuestro check de preparación para la IA os muestra en pocos minutos en qué punto está vuestro equipo.
En DOCSHERO® os apoyamos con mucho gusto con formaciones adaptadas a vuestras herramientas, datos y procesos, en lugar de diapositivas genéricas.
Implantación
Así pasáis del uso a escondidas a un uso regulado.
Preguntad quién usa ya IA, para qué y con qué cuentas. Sin culpables: queréis una imagen sincera.
Reunid las tareas en las que la IA ayuda de verdad y ordenadlas por riesgo de datos: textos públicos, documentos internos, datos personales.
Para tareas no críticas suele bastar ChatGPT Business. Para documentos internos y datos sensibles, planificad una IA corporativa propia.
Preparar el contrato de encargo, la evaluación de impacto de la transferencia, el registro de actividades y, si hace falta, una evaluación de impacto.
Implicar al comité de empresa, firmar un acuerdo de empresa y publicar una política de IA comprensible con los datos permitidos y prohibidos.
Formar a todos los usuarios, nombrar personas de contacto y revisar el uso al menos una vez al año. Los proveedores y la normativa cambian rápido.
El paso 3 es el que marca la mayor diferencia. El inventario suele mostrar que las tareas más valiosas tienen que ver con documentos internos: facturas, contratos, consultas y albaranes. Aquí compensa integrar la IA directamente en los flujos de trabajo existentes en lugar de copiar contenidos en una ventana de chat. Así ni siquiera surge el riesgo de que datos confidenciales lleguen a un proveedor externo. En DOCSHERO® creamos justo estos flujos con ELO, incluida una IA que funciona en vuestro propio entorno.
Alternativa
Para muchas tareas de la mediana empresa la solución no es ChatGPT, sino una IA que trabaje con vuestros propios documentos.
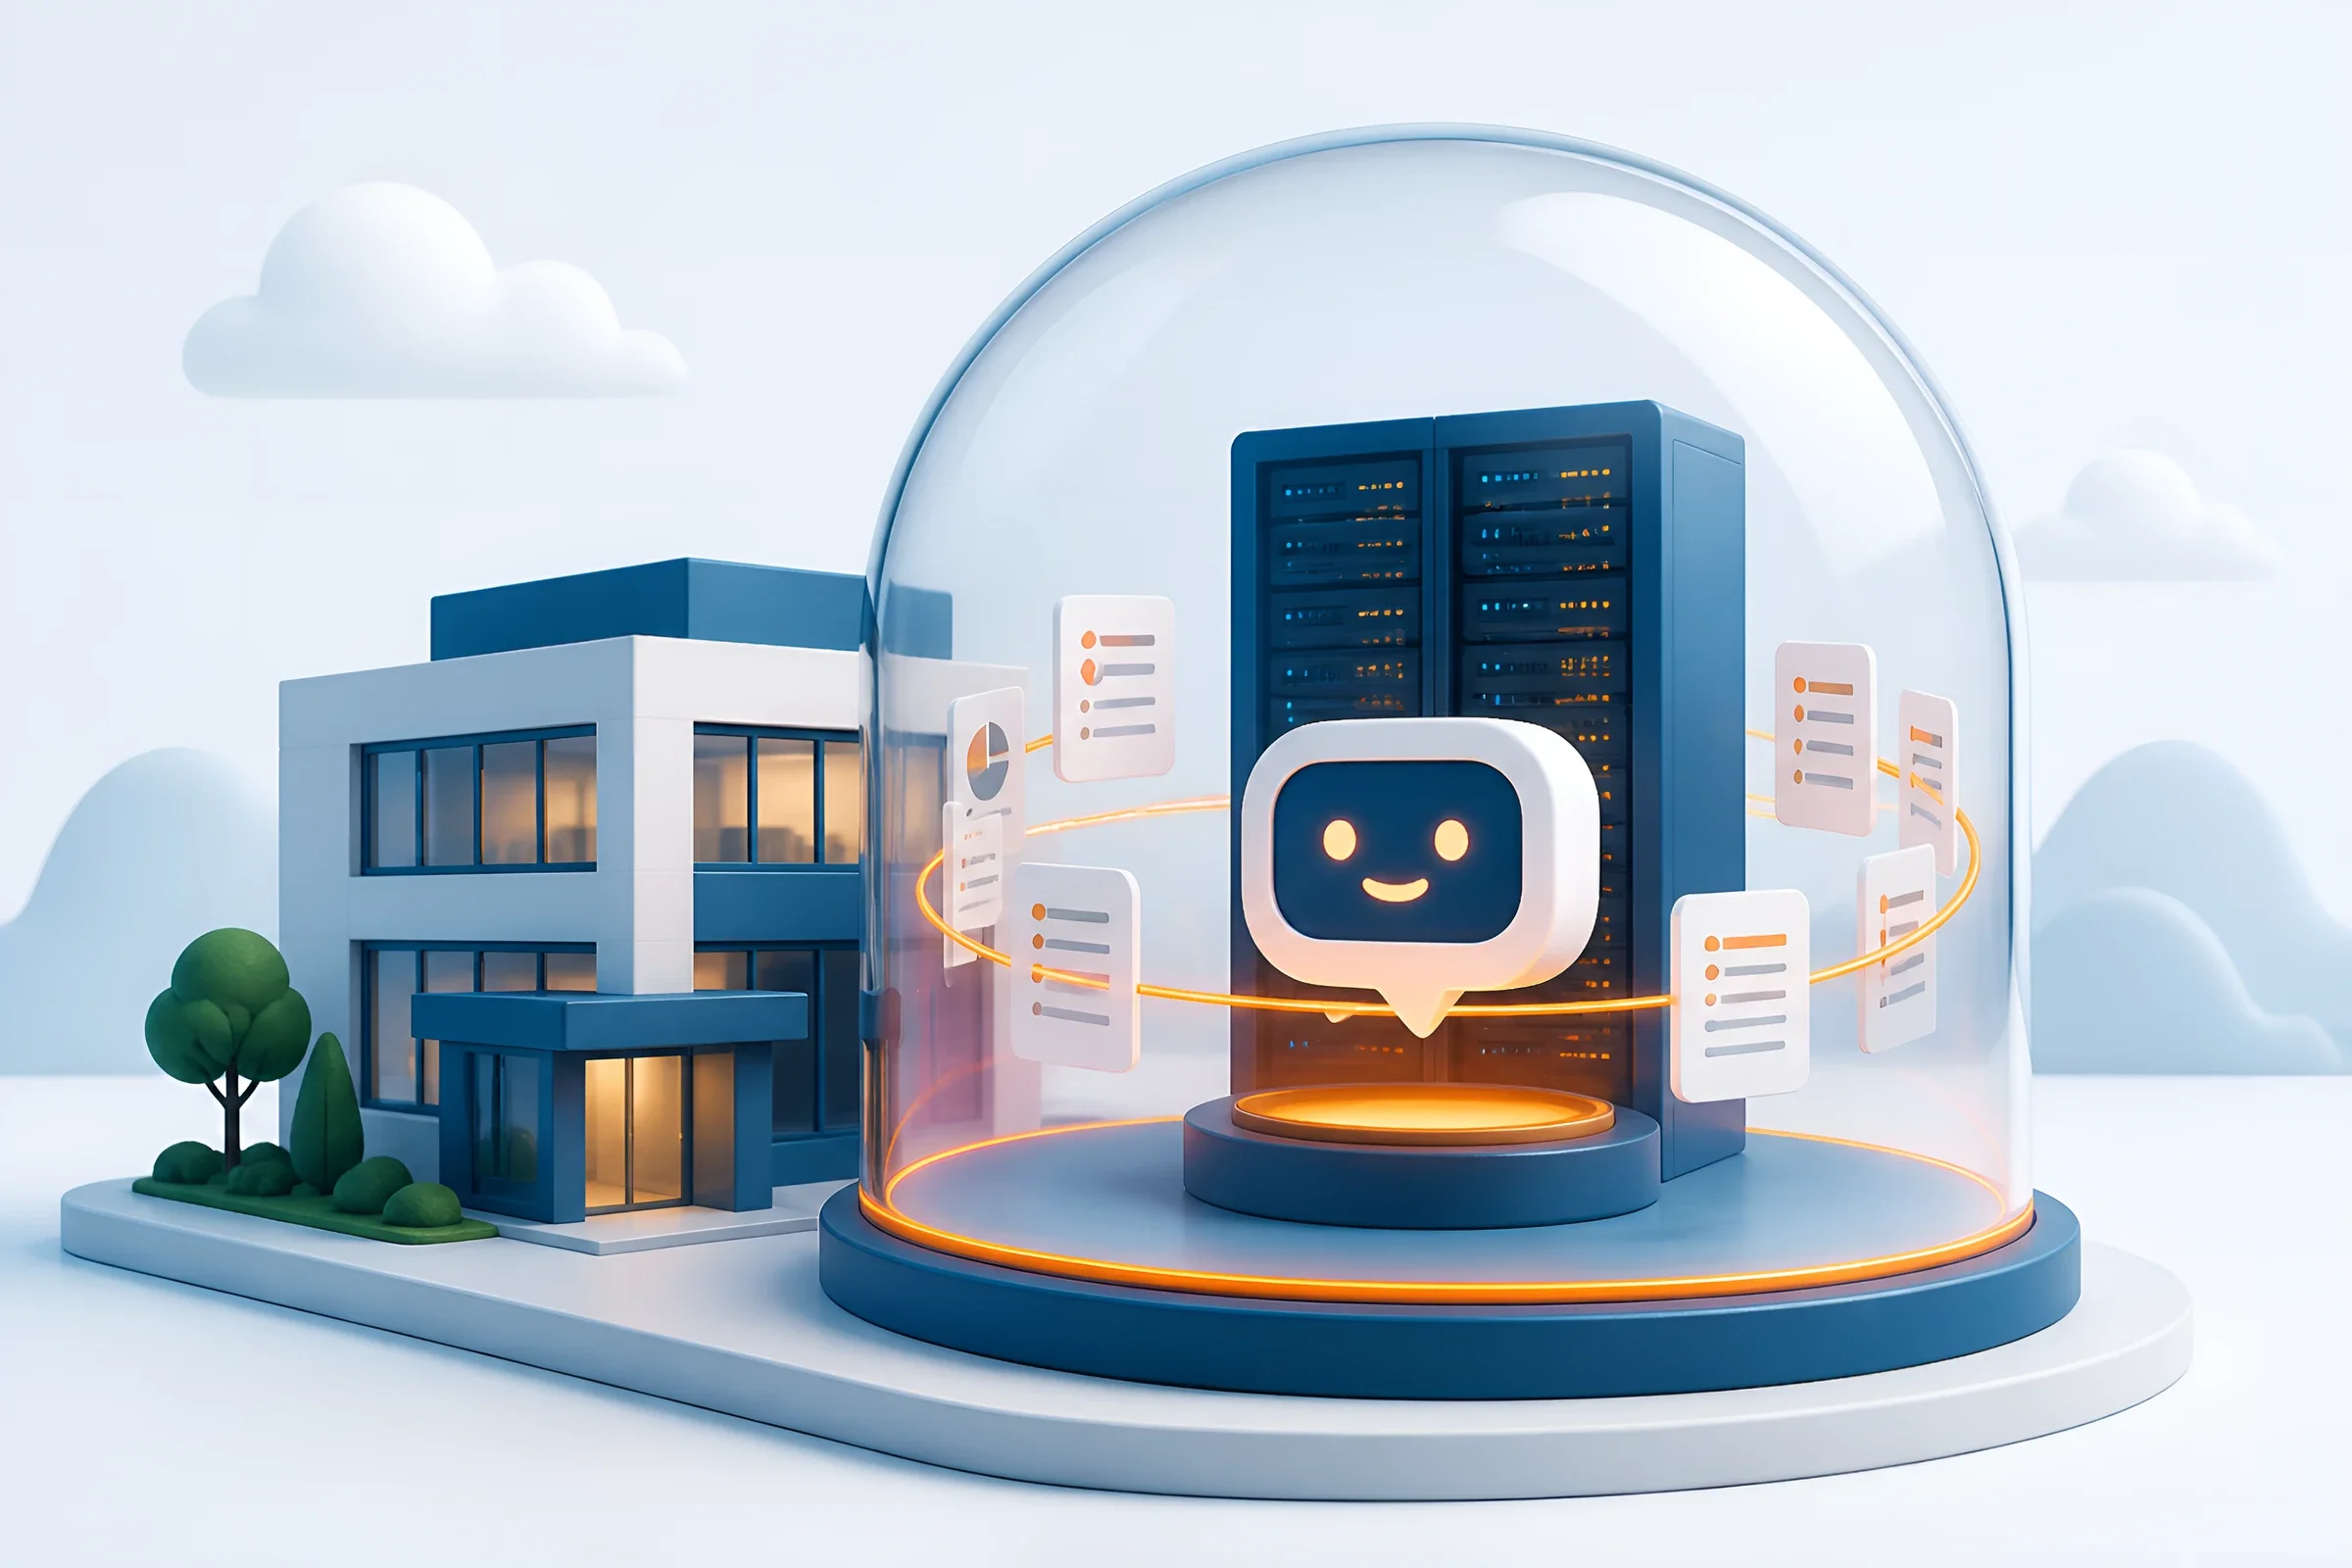
La mayoría de los casos de uso valiosos de la IA giran en torno a vuestro propio conocimiento: buscar en contratos, revisar facturas, responder consultas, asignar el correo entrante. Para eso, una ventana de chat pública es la herramienta equivocada. Tendríais que subir los documentos, perderíais los permisos y no tendríais fuente para la respuesta.
Lo que es mejor que ChatGPT para las empresas suele ser, por tanto, una IA conforme al RGPD que funcione como ChatGPT interno en vuestro propio entorno. Con el ELO Assistant consultáis vuestros documentos directamente en el software ELO en lenguaje normal, como con un chatbot, pero dentro de vuestro propio archivo. Lo hace posible la inteligencia artificial con ELO.
La IA también ayuda en el día a día sin que los datos salgan de casa. La clasificación automática de documentos reconoce si un escrito es una factura, una baja o un albarán. La extracción inteligente de datos lee importes, números y plazos. Y la bandeja de entrada digital lo distribuye todo donde corresponde.
Los datos se quedan en vuestra casa o en un centro de datos alemán, y los permisos vienen directamente de vuestra gestión documental. En DOCSHERO® creamos este tipo de soluciones para la mediana empresa desde hace más de 20 años, desde la primera idea hasta la operación diaria.
La IA funciona en vuestro propio entorno o en un centro de datos alemán. Sin transferencias a EE. UU. ni entrenamiento con vuestros datos.
Cada persona solo ve lo que puede ver en la gestión documental. Los expedientes de personal se quedan en RR. HH.
Cada respuesta indica de qué documento procede. Verificable en lugar de supuesta.
BUENO SABER
No de forma automática. Con ChatGPT Business, Enterprise o la API, un contrato de encargo del tratamiento, transferencias internacionales aseguradas y reglas claras para los empleados, podéis usar ChatGPT cumpliendo el RGPD. Los planes gratuitos y personales no son adecuados para ello.
OpenAI cifra los datos y ofrece funciones de seguridad como la autenticación multifactor. Aun así, un proveedor externo en EE. UU. trata vuestras entradas. En Free, Plus y Pro se usan por defecto para entrenar. Por eso los datos confidenciales no deben ir a una cuenta privada.
En las cuentas privadas solo vosotros tenéis acceso, aunque OpenAI puede revisar chats para detectar abusos. En Business y Enterprise, los administradores pueden acceder a datos del espacio de trabajo según la configuración. Por eso, en las cuentas de empresa también tiene voz el comité de empresa.
Podéis preguntar casi de todo. Pero no deberíais introducir datos personales de clientes o empleados, datos de salud, secretos empresariales, credenciales ni contratos completos.
ChatGPT Business reúne los requisitos clave: sin entrenamiento con vuestros datos, contrato de encargo del tratamiento y administración central. Pero el uso solo cumple el RGPD con vuestra documentación, las garantías para la transferencia a EE. UU., una política y formación.
Sí, siempre que no se reconozcan personas, datos de clientes ni documentos internos. Las imágenes se tratan como las entradas de texto y suelen contener metadatos adicionales, como la ubicación.
Una IA corporativa propia que funcione en vuestro entorno o en un centro de datos alemán, respete vuestros permisos y no use vuestros datos para entrenar. Así podéis usar la IA también con documentos confidenciales.
Estado legal y revisión de fuentes: 22 de octubre de 2026. Los requisitos legales están enlazados directamente; los pasos del proceso son recomendaciones de implantación. Este artículo no constituye asesoramiento jurídico. Revisad el caso concreto con vuestro delegado de protección de datos.